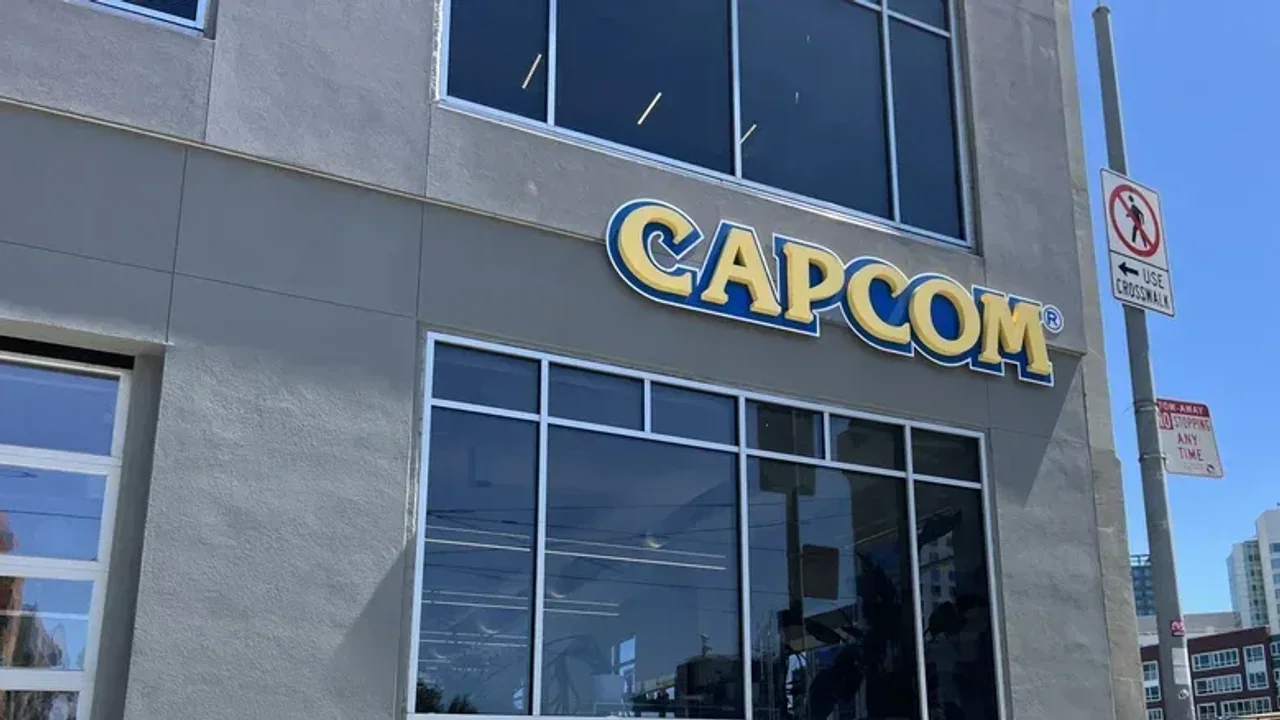
Capcom, 11,7 milyon kullanıcıyı etkileyen büyük bir Capcom veri ihlali yaşandığını doğruladı. Şirket, kullanıcıları kimlik avına karşı uyardı.
Video oyunu şirketi, hafta başında yaptığı açıklamada sistemlerinin üçüncü bir tarafça yetkisiz erişime maruz kaldığını belirtti. Olayın ardından şirket, durumu kontrol altına almak için gerekli adımları attığını ifade etti.
Capcom tarafından paylaşılan bilgilere göre, sızdırılan veriler arasında milyonlarca kullanıcıya ait e-posta adresleri yer alıyor. Bununla birlikte, 43 farklı hesaba ait doğum tarihi, cinsiyet, ülke veya bölge bilgileri ile takma adların da sızıntıdan etkilendiği doğrulandı.
Saldırı sırasında 196 kullanıcı hesabının şifresinin de yetkisiz bir şekilde değiştirildiği tespit edildi. Şirket, yaptığı incelemeler sonucunda müşteri kredi kartı bilgilerinin bu veri ihlali kapsamına girmediğini ve güvende olduğunu vurguladı.
Olayın başlangıç tarihi olarak 19 Ekim işaret ediliyor. Şirket, bu tarihte Capcom ID üzerinde şüpheli etkinlikler tespit ettiğini ve potansiyel bir yetkisiz erişim sinyali aldığını belirtti.
Tespitin hemen ardından Capcom, ilgili erişimi engellediğini ve olayın nedenini ve kapsamını araştırmaya başladığını duyurdu. Yetkililer, yetkisiz erişimin gerçekleşmiş olduğunu doğrulayarak süreci şeffaf bir şekilde yönetmeye çalıştıklarını ifade etti.


Yorum Yap